Thứ Ba, 20 tháng 4, 2010

Tìm kiếm, download và sao lưu Driver với phần mềm miễn phí

(Dân trí) - Khi nâng cấp hoặc cài đặt mới hệ thống, bạn phải cài đặt driver của các linh kiện để chúng có thể nhận dạng, hoạt động hiệu quả và ổn định. Công việc này sẽ trở nên đơn giản và nhanh chóng hơn với những phần mềm miễn phí dưới đây.

Driver là phần mềm do các nhà sản xuất linh kiện điện tử cung cấp kèm theo sản phẩm, mục đích để hệ thống máy tính nhận biết được thiết bị được gắn vào và để máy tính điều khiến chúng.


Theo thời gian, các nhà sản xuất cung cấp các phiên bản mới của Driver để giúp thiết bị hoạt động ổn định và hiệu quả hơn. Đặc biệt, nếu bạn vừa nâng cấp hệ thống của mình (từ Windows XP lên Windows Vista hoặc từ Vista chuyển lên Windows 7) thì việc cập nhật Driver mới của thiết bị là điều cần thiết để phần cứng hoạt động ổn định.


Quá trình tìm kiếm, download và cập nhật driver mới từ Internet rất dễ xảy đến tình trạng “rước nhầm” virus và các phần mềm gián điệp trá hình. Để đơn giản, an toàn và thuận tiện hơn, bạn có thể nhờ đến một trong các phần mềm miễn phí dưới đây.


Tìm kiếm và download Driver:

Divice Doctor là phần mềm miễn phí, cho phép quét toàn bộ các thiết bị trên hệ thống để tìm kiếm xem có phiên bản cập nhật của các thiết bị này hay không. Nếu có, Device Doctor sẽ cung cấp link download phiên bản cập nhật này.


Download Device Doctor tại đây (Bao gồm cả phiên bản cài đặt và phiên bản Portable)


Đối với phiên bản Portable, bạn giải nén, kích hoạt file DeviceDoctor.exe để sử dụng.

Tại giao diện chính của chương trình, bạn kích vào nút Begin Scan để phần mềm bắt đầu tiến hành quét toàn bộ các linh kiện phần cứng đang có trên hệ thống.


Sau khi quá trình scan kết thúc, danh sách các thiết bị phần cứng cần phải cập nhật Driver sẽ được liệt kê bên dưới. Nhấn vào nút Download Update để download bản cập nhật.


Sau khi nhấn nút, bạn sẽ được đưa đến trang web có chứa đường link download Driver mới của thiết bị. Những Driver này được đảm bảo về mức độ tin cậy và an toàn.


Ngoài ra, bạn cũng có thể nhờ đến phần mềm DriverEasy để làm điều tương tự. Download hoàn toàn miễn phí tại đây (Phần mềm yêu cầu cài đặt .NET Framework trước khi sử dụng, download tại đây)


Sau khi cài đặt, tại giao diện chính của phần mềm, bạn nhấn vào nút Scan Now để bắt đầu quá trình quét phần cứng trên hệ thống.


Danh sách các thiết bị cần cập nhật Driver cũng như danh sách các linh kiện chưa được cài đặt Driver sẽ được liệt kê sau khi quá trình Scan kết thúc. Nhấn vào nút GetDrivers để download những Driver cần thiết.


Nhấn vào nút Download ứng với mỗi thiết bị tương ứng để download Driver cho thiết bị đó. Hoặc bạn cũng có thể nhấn nút Download All để download đồng thời toàn bộ các Driver cần thiết.


Sao lưu và khôi phục driver trên hệ thống:

Trong trường hợp bạn cần sao lưu các Driver đang có trên hệ thống để có thể sử dụng trong lần sau (chẳng hạn sau khi cài đặt mới hệ thống), thì có thể nhờ đến DriverMax.


DriverMax là phần mềm miễn phí, ngoài tính năng cho phép tìm kiếm và download driver (tương tự như 2 phần mềm ở trên), DriverMax còn cung cấp tính năng sao lưu và khôi phục Driver hiện có trên hệ thống, để đề phòng driver bị hỏng hóc (do virus phá hoại) hoặc để sử dụng trong trường hợp cài mới hệ điều hành.


Download DriverMax tại đây.


Tại giao diện chính của phần mềm, bạn chọn mục Driver backup and Restore -> Backup Drivers để tiến hành sao lưu các Driver đang có.


Bấm Next ở hộp thoại hiện ra sau đó, chờ trong giây lát để phần mềm kiểm tra, sau đó, danh sách các Driver hiện có của hệ thống sẽ được liệt kê. Đánh dấu vào loại driver bạn mốn sao lưu, rồi nhấn Next để tiếp tục.


Lưu ý: Bạn có thể nhấn vào mũi tên tại mục All Drivers để lọc ra những loại Driver tương ứng với các thiết bị.


Sau khi nhấn Next, chọn vị trí để lưu file sao lưu, hoặc lưu chúng dưới dạng file nén ZIP, rồi nhấn Next để quá trình sao lưu diễn ra.


Để tiến hành khôi phục lại các driver đã được sao lưu từ trước, tại giao diện chính của phần mềm, bạn chọn Driver backup and Restore -> Restore Driver from Backup, nhấn Next ở hộp thoại hiện ra sau đó, tìm đến vị trí lưu file Driver sao lưu được ở trên. Danh sách những Driver đã sao lưu sẽ được liệt kê. Bạn đánh dấu vào những Driver nào muốn khôi phục trên hệ thống mới, và nhấn Next để quá trình khôi phục diễn ra.


Lưu ý: Để sử dụng các tính năng tìm kiếm và nhận dạng thiết bị của DriverMax, bạn cần phải đăng ký một tài khoản miễn phí. Quá trình đăng ký sẽ được yêu cầu khi bạn sử dụng các tính năng này. Những tính năng sao lưu và khôi phục driver (như đã hướng dẫn ở trên) không cần phải đăng ký tài khoản.


Phạm Thế Quang Huy

BitDefender Internet Security 2010 miễn phí 1 năm bản quyền

(Dân trí) - Bài viết dưới đây sẽ giúp bạn có được bản quyền sử dụng trong vòng 1 năm của BitDefender Internet Security 2010 hoàn toàn miễn phí. BitDefender Internet Security (BIS) 2010 là một trong những phần mềm bảo mật hàng đầu hiện nay.


BIS 2010 bảo vệ máy ti nhs khỏi mọi sự tấn công và xâm nhập từ Internet, mà không làm ảnh hưởng đến tốc độ của máy tính. Với tính năng diệt virus và tường lửa được tích hợp, phần mềm sẽ khóa và bảo vệ hệ thống chống lại virus, hacker, thư rác, và các phần mềm gây hại nói chung.


Cấu hình yêu cầu để sử dụng BIS 2010:

- 600MB dung lượng ổ cứng.
- 1GB RAM với Windows XP/7 và 1,5 GB RAM với Windows Vista.


Hướng dẫn đăng ký bản quyền BIS 2010:


Mặc định, BIS 2010 chỉ có 30 ngày dùng thử, và có giá 49.95USD/1 năm bản quyền phần mềm. Hiện nay, tạm chí eMAG kết hợp cùng BitDefender đang có chương trình khuyến mãi, cung cấp mã bản quyền có thời hạn 3 tháng (90 ngày) cho người dùng.


Bạn có thể thực hiện theo các bước hướng dẫn dưới đây để đăng ký và kéo dài bản quyền phần mềm lên 360 ngày (tương đương với 1 năm sử dụng).


- Đầu tiên, download bản dùng thử của phần mềm tại đây (Phiên bản giành cho Windows 32-bit) và tại đây (Phiên bản giành cho Windows 64-bit)


- Tiếp theo, truy cập vào http://www.emag.ro/, nhấn nút “Ma inscriu”.


- Điền tên và địa chỉ email của bạn vào hộp thoại hiện ra trên trang web sau đó rồi tiếp tục nhấn vào nút “Ma inscriu”.


- Ngay lập tức, bạn sẽ nhận được 1 email từ eMaG.ro. Nhấn vào đường link kích hoạt (đường link chứa tại từ “aici” của nội dung email.)

- Bạn sẽ được chuyển đến một trang web mới dưới dạng trắc nghiệm. Bạn không cần phải quan tâm về việc ngôn ngữ của trang web, chỉ việc lần lượt trả lời các câu hỏi như hình minh họa dưới đây, rồi nhấn nút Raspund.


- Chờ trong giây lát, bạn sẽ tiếp tục nhận được 1 email eMAG.ro, trong đó có chứa đoạn mã kích hoạt của Bit Defender Internet Security 2010 trong vòng 90 ngày.

- Tiến hành cài đặt phần mềm. Trong quá trình cài đặt sẽ yêu cầu bạn khởi động lại hệ thống. Sau khi khởi động, một hộp thoại yêu cầu kích hoạt hiện ra. Bạn chọn tùy chọn “Iwant to register BitDefender with a license key”, rồi điền đoạn mã có được ở trên vào hộp thoại và nhấn Register Now.


- Như vậy, bước đầu bạn đã có được bản quyền 90 ngày sử dụng BitDefender Internet Security 2010. Nhấn Next để tiếp tục.


- Tại bước sau, quá trình sẽ yêu cầu bạn khởi tạo 1 tài khoản (để nhận được hỗ trợ kỹ thuật và thông tin cập nhật về bảo mật). Bạn chỉ việc điền địa chỉ email, mật khẩu rồi nhấn nút Creat. Hoặc bạn cũng có thể chọn tùy chọn Register Later để bỏ qua bước này, và nhấn Finish để hoàn tất quá trình cài đặt.


Lưu ý: Ở những bước thiết lập sau, bạn có thể thực hiện thiết lập phù hợp với máy tính của mình, hoặc đơn giản bấm nút Cancel để bỏ qua (nếu không chắc với các tùy chọn).


- Để kéo dài thời hạn bản quyền lên thành 1 năm, bạn hãy sử dụng 3 địa chỉ email khác nhau, thực hiện các bước để đăng ký mã bản quyền như đã hướng dẫn ở trên để nhận được 3 mã bản quyền khác nhau (mỗi mã bản quyền có thời hạn sử dụng trong 90 ngày).


Sau khi đã nhận thêm được các mã bản quyền mới, tại giao diện chính của BIS 2010, bạn kích vào mục Register Now (nằm ở góc dưới bên phải của giao diện). Tại hộp thoại đăng ký bản quyền hiện ra sau đó, điền đoạn mã bản quyền mới nhận được vào hộp thoại và nhấn Register Now. Lần lượt tiến hành với những đoạn mã bản quyền nhận được sau này.


- Tổng thời gian sử dụng sẽ được cộng dồn, với 4 địa chỉ email khác nhau, bạn sẽ có tổng thời gian sử dụng kéo dài lên đến 360 ngày, tương đương với 1 năm sử dụng.


Phạm Thế Quang Huy

Thứ Bảy, 17 tháng 4, 2010

Cảnh báo đầu tiên về mã độc ẩn trong tệp tin .zip

Các nhà nghiên cứu bảo mật đã phát hiện ra những lỗ hổng trong các định dạng tệp tin thông thường, gồm .zip. Các định dạng này có thể được sử dụng để lẩn trốn sự phát hiện của các phần mềm diệt virus


Cảnh báo đầu tiên về mã độc ẩn trong tệp tin .zip

Các nhà nghiên cứu bảo mật đã phát hiện ra những lỗ hổng trong các định dạng tệp tin thông thường, gồm .zip. Các định dạng này có thể được sử dụng để lẩn trốn sự phát hiện của các phần mềm diệt virus và chuyển mã độc vào máy tính của nạn nhân.

Theo Mario Vuksan chủ tịch hãng ReversingLabs, 8 lỗ hổng đã được phát hiện trên các tệp tin .zip (Microsoft Office hỗ trợ), cùng với 7 lỗ hổng khác trên định dạng .7zip, .rar, .cab và .gzip. Các lỗ hổng đó có thể được kẻ tấn công sử dụng để giấu mã độc nhằm qua mắt các phần mềm diệt virus. Chúng sẽ được đính kèm vào email mà các phần mềm diệt virus khó có thể phát hiện ra được.

Tệp tin sẽ được sử dụng thẳng qua Gmail hay Hotmail vì chúng là một định dạng đáng tin cậy. Phần mềm diệt virus không thể phát hiện phần ẩn độc hại bên trong các định dạng đó. Mỗi lần tệp tin được mở, mã độc sẽ xâm nhập vào hệ thống.

Vuksan cho biết, ông và các nhà nghiên cứu khác đã thông báo hiện tượng này tới các hãng sản xuất phần mềm diệt virus và các bảo mật khác để họ có thể cập nhật cho sản phẩm bán ra. Phát hiện này cũng sẽ được ông và hai đối tác khác trình bày tại Hội nghị bảo mật Black Hat Europe ở Barcelona vào ngày hôm nay (15/4).

Ông cũng dự kiến phát hành một công cụ có tên gọi NyxEngine để các công ty có thể sử dụng quét các tệp tin trên mạng đối với các thuộc tính đang nghi vấn và có thể tìm ra mã độc ẩn giấu trong đó.

Ngoài việc được sử dụng để tấn công máy tính, các lỗ hổng này có thể được sử dụng để giấu các tin nhắn bí mật vào trong các tệp tin tưởng như vô hại khác. Điển hình là chúng có thể ẩn giấu trong các hình ảnh và ảnh chụp khi gửi đi.

Theo PCW/VnMedia

Thứ Ba, 13 tháng 4, 2010

Đàn ông sống rất tình cảm

Đàn ông sống rất tình cảm
(Dân trí) - Phái đẹp lúc nào cũng chỉ trích cánh mày râu kém tâm lý. Ngược lại, thử hỏi có bao nhiêu phụ nữ thực sự hiểu đàn ông? Họ đâu biết, ẩn trong vẻ bề ngoài thô cứng kia lại là vô vàn bí mật vô cùng… mềm mỏng.


1. Nam giới sống rất tình cảm

Không phải thế thì bạn sẽ chẳng bao giờ thấy được cảnh anh ấy đội mưa gió bão bùng đến đón bạn tan ca, hay cái cách anh ấy mua quà cho mọi người trong gia đình, cho bạn. Ẩn dưới vỏ ngoài băng giá kia là tâm hồn luôn khát khao yêu thương, muốn yêu và được yêu đấy bạn ạ.


2. Càng sợ cô đơn


Khi cô đơn, buồn chán, nam giới ít tìm đến người khác để tâm sự hay mong chờ sự giúp đỡ. Chính điều này khiến họ càng cô đơn, chán nản và bế tắc hơn.


Không “may mắn” có tài “buôn chuyện” như chị em, nam giới thường sống nội tâm, ít chia sẻ. Đó cũng là một trong những nguyên nhân khiến tỷ lệ mắc chứng trầm cảm ở nam giới cao và tuổi thọ trung bình của họ thấp hơn nữ giới.


3. Rất quan tâm và hay giúp đỡ mọi người


Gặp bất kỳ vấn đề gì phát sinh đối với những người xung quanh nam giới cũng bày tỏ sự cảm thông, quan tâm và tỏ ý giúp đỡ. Thông thường, nam giới sở hữu bộ não vô cùng thông thái và phản ứng nhanh nhạy, có thể tìm ra cách giải quyết hay chỉ trong một khoảng thời gian ngắn. Đó là lý do tại sao nam giới thường thành công trong sự nghiệp và có thể chịu áp lực nhiều hơn nữ giới.


4. Có tham vọng “chiếm hữu” càng lớn


Đây có lẽ là bản tính cố hữu của cánh mày râu. Dù là trong công việc hay trong tình yêu, các chàng luôn muốn sở hữu gần như tuyệt đối những gì mà họ cho là sẽ thuộc về mình, không chia sẻ cho bất kỳ ai, vì bất cứ nguyên nhân nào một khi họ đã “mê tít”.


Đặc điểm này cũng giải thích tại sao nam giới thường có xu hướng bạo lực, dùng nắm đấm để giải quyết sự việc.


5. Bản tính ưa “cái đẹp”


Đang tham gia giao thông, thậm chí với tốc độ lớn nhưng khi nhìn thấy một “bóng hồng” duyên dáng, thời trang khá “hót”, ngay lập tức, theo phản xạ tự nhiên các chàng “dán mắt” vào cô gái xinh đẹp đó, thậm chí ngoái lại chiêm ngưỡng khá lâu, cho tới khi khuất xa tầm mắt mới thôi.


Đó là bản tính hay một “hiện tượng tự nhiên” của nam giới, bởi hooc-môn sinh dục ở họ cao hơn nữ giới đến 7 lần.


6. Thích ra lệnh và làm chủ


Phần đông nam giới thích tiến hơn là rút, mặc cho hoàn cảnh có bất lợi đến cỡ nào. Họ luôn muốn làm chủ mọi tình thế, và ra lệnh cho người khác làm theo ý mình.


Đây là một trong những biểu hiện của tính gia trưởng, bảo thủ. Một “đặc tính” mà chị em luôn phải dè chừng khi chọn đức lang quân.


7. Đàn ông từng trải có mê lực đặc biệt


Từng trải qua vô vàn sóng gió về cả sự nghiệp và tình yêu khiến người đàn ông trở nên hấp dẫn và vô cùng lôi cuốn. Điều này ngầm giải thích tại sao nữ giới lại có xu hướng chọn chồng hơn tuổi, có nhiều kinh nghiệm sống.


Đàn ông từng trải có cách cư xử nhã nhặn và vô cùng tâm lý. Sở hữu được người đàn ông có tầm nhìn sâu rộng, biết quan tâm đến mọi người và đặc biệt là hiểu tâm lý phụ nữ là điều mà chị em nào cũng ước ao.


8. “Tự do muôn năm”


Với phái mạnh, tự do luôn là nhu cầu rất đỗi tự nhiên. Mặc dù đã kết hôn, nhưng nam giới luôn mong muốn có một “khoảng trời riêng” với hàng loạt bí mật cá nhân. Đó là lý do tại sao các chàng hay trầm ngâm, tư lự.


Là người vợ hiền thông minh, hãy quan tâm đến nhu cầu này của các ông chồng. Thỉnh thoảng tạo “cơ hội” cho anh ấy được tự do với bạn bè, có không gian riêng, đừng gặng hỏi những khi chồng bạn đang trầm ngâm suy nghĩ.


9. Rất “hợp tác” khi làm bố


Tinh thần hợp tác cao độ của nam giới được chứng minh rõ nhất trong thời kỳ vợ mang bầu. Thương vợ thương con, những ông bố lo cuống cuồng, chạy khắp nơi mua sách tham khảo hoặc lên mạng tìm kiếm tài liệu liên qua đến chăm sóc bà bầu và thai nhi. Trong ý thức họ lúc này, khái niệm “gia đình” đã thực sự chín.


Phạm Hằng

Theo Xinhuanet

Chủ Nhật, 21 tháng 2, 2010

Mùa xuân năm nay thật là ý nghĩa !


Khác với tết mọi năm là tết năm nay mình thêm niềm vui mới .
Mùng 6 năm nay hân hạnh được về quê người yêu chơi > đã thế bố mẹ người yêu flo còn tiếp đón nhiệt tình hehe . 1 Sự thật bất ngờ là TY của Flo với người yêu được mẹ FLo ko chấp thuận cho lắm , nhưng ko biết trời xui quỷ khiến thế nào tết năm nay , mẹ FLo lại ĐT về nhà người yêu chúc tết gia đình người yêu của FLo chứ ^^ . Mừng 7 đầu xuân năm mới đi đền ngọc sơn ở hồ gươm cùng với người yêu > tự dưng thế nào 2 đứa được tận mắt nhìn thấy cụ rùa và FLo cũng nhanh tay chụp đc vài tấm của cụ rùa > đưa lên đây cho anh em chứng kiến . Nói chung tết năm nay thật là có ý nghĩa lớn với FLo với người yêu vì 2 đứa yêu nhau đã phải trải qua bao nhiêu vất vả + gia đình để đến đc với nhau . Mình sẽ luôn trân trọng tình yêu này :) ! .


Còn vài tấm nữa nhưng có lẽ thế là đủ rùi

Thứ Hai, 8 tháng 2, 2010

Đàn ông rất dễ hiểu!

Đàn ông rất dễ hiểu!
(Dân trí) - Ít ra họ không lắt léo, phiền hà như chị em. Với đàn ông, trắng đen rất rõ ràng, và nếu bạn chưa thực sự hiểu người hùng của mình, thì đó là vì bạn tư duy... quá phức tạp.


- Đàn ông không muốn bị người khác phán xét về túi tiền của họ cũng như phụ nữ ghét bị nhận xét này nọ về cách ăn mặc, vẻ bề ngoài của mình. Thực tế này đúng với mọi đàn ông, trừ những người giàu có.


- Phụ nữ không phải thứ sinh vật duy nhất muốn được gọi là “quyến rũ, sexy”. Đàn ông cũng quan tâm đến chuyện làm đẹp, thời trang dù không đến mức “đỏm dáng” như phụ nữ. Đừng tiết kiệm lời khen khi thấy anh chàng của bạn thực sự biết chăm chút cho ngoại hình, hãy động viên anh ấy.


- Nói “anh yêu em” là một bước tiến lớn trong cuộc đời người đàn ông. Và đó là lý do họ “nhường” bạn bước trước.


- Đừng nghĩ đàn ông nhỏ mọn khi không trả tiền cho tất cả các buổi hò hẹn dù thu nhập của họ cao. Đơn giản là họ muốn tỏ ra thực tế và không thích bị người ta xỏ mũi.


- Một người đàn ông dành quá nhiều thời gian ở trong phòng tập thể hình là người đang cố gắng bù lấp điều gì đó mình còn thiếu. Có thể là thời gian thư giãn, giảm stress, có thể là muốn phát triển thêm vài khối cơ, cũng có thể là một - điều - gì - đó mà phụ nữ chỉ nhận ra khi đã quá muộn.


- Đừng giận dỗi nếu một người đàn ông không thể nhớ nổi bạn mặc gì trong ngày hò hẹn đầu tiên hay lần đầu hai người hôn nhau ánh sáng chiếu vào từ góc nào. Đơn giản vì lúc đó anh ta say.


- Với đàn ông, ghen tuông không phải dấu hiệu chứng tỏ bạn yêu họ nhiều hơn, mà là dấu hiệu chứng tỏ bạn ít tin tưởng họ. Hãy cố gắng bày tỏ lòng tin của mình bằng cách ít tra hỏi vặn vẹo đi, và nếu đã trót làm thế, thì đừng ngụy biện rằng “em làm thế chỉ vì rất yêu anh”.


- Khi đàn ông nói “anh xin lỗi/ anh rất tiếc”, thì dù là vì bất cứ lý do gì, hãy tin rằng họ thực sự lấy làm tiếc và hối lỗi.


Huyền Anh
Theo YM

Thứ Hai, 25 tháng 1, 2010

Doanh nhân và chuyện hình thức

Doanh nhân và chuyện hình thức

Một câu nói nổi tiếng mà ai cũng vẫn nghe "Chiếc áo không làm nên thầy tu”. Tuy nhiên lại có những người khác thêm vào “Chẳng thầy tu nào không mặc áo lễ". Tôi cho rằng thầy tu chính là nội dung, còn áo lễ chỉ là hình thức.

Các cụ vẫn dạy “Tốt gỗ hơn tốt nước sơn”. Tôi cứ nghĩ mãi, không biết câu nói này có bị lạc hậu đi như chiếc nón lá hay bị biến mất đi như chiếc cối xay lúa và mái rạ của những ngôi nhà vùng quên yên bình. Tôi cứ vẩn vơ về sự tương quan giữa hình thức và nội dung trong thời đại công nghiệp thế kỷ 21 ngày nay sẽ ra sao.

Ông Nguyễn Mạnh Hùng trong một chuyến công tác nước ngoài. Ảnh: P.H.

Tôi hay lái xe chở các đồng nghiệp đi ăn trưa, có bữa thì đi liên hoan. Tôi lái xe. Ghế bên cạnh là đồng nghiệp. Tôi ăn mặc bình thường: áo sơ-mi, quần kaki. Có hôm mặc áo phông, quần bò. Đồng nghiệp của tôi ăn mặc tươm tất hơn. Nhiều khi là complet, cravat. Đến quán ăn tôi lễ phép hỏi anh bảo vệ “Anh cho biết chỗ đỗ xe”, hoặc “Anh ơi, đậu xe đâu ạ”. Đa phần là tôi được đối đãi tử tế - cho khách xuống và được hướng dẫn chỗ đỗ xe. Tuy nhiên đã không dưới 10 lần tôi bị các anh bảo vệ quát. Đại loại là: “Ông cứ cho các sếp xuống đi đã. Chúng tôi sẽ bố trí chỗ để xe sau”. Nhiều lần bị mắng rằng tôi là lái xe không tốt… Các đồng nghiệp ngồi bên cạnh và phía sau cuống cuồng lo: “Thôi chết. Anh ơi, đây mới là sếp của chúng em”. Câu chuyện này rất phổ biến của những năm trước đây.

Cách đây không xa, tôi và một vài người, cả quen và không quen đứng trên hè phố Thái Hà. Có mấy người hỏi tôi về Tổng giám đốc Tập đoàn FPT. Tôi chỉ tay về phía có mấy người đang đứng nói chuyện phía gần cổng ra vào “Anh ấy đứng và đang nói chuyện kia kìa”. Đúng lúc này có một người đàn ông to béo, phốp pháp lấy thuốc lá ra hút. Một người khác nhỏ hơn lấy bật lửa ra châm thuốc cho người đàn ông kia. Ngay sau đó, người bạn này nói với tôi rằng cậu ta đã biết ai là anh tổng giám đốc rồi, anh ấy đang hút thuốc, còn anh châm thuốc là cấp dưới. Bạn này đã nhầm hoàn toàn. Thật ra người hút thuốc khi đó là giám đốc một công ty thành viên của FPT, còn người châm thuốc chính là anh tổng giám đốc. Bạn thanh niên này há hốc miệng ra và ngạc nhiên “Hả! Anh ấy phải đi châm thuốc ư”. Tôi vẫn nhớ rất rõ khuôn mặt của người bạn trẻ khi đó.

Có lần, tôi vào một quán phở bên đường. Tôi vào trong 3 lần với 3 cách ăn mặc khác nhau. Lần thứ nhất tôi mặc complet, đeo cravat, đi xe hơi của mình (vì vừa đi hội thảo về). Tôi được mời vào rất trịnh trọng. Người ta lau bàn sạch sẽ, mang thực đơn ra ngay và hỏi niềm nở xem ăn gì. Tôi được phục vụ rất chu đáo. Đúng là thượng đế. Lần thứ 2 tôi mặc quần kaki, áo phông đồng phục của công ty và đi xe máy. Tôi được đối xử bình thường. Không vồn vã. Không quan tâm. Không lau bàn. Không mang ngay thực đơn. Không có những con mắt đổ dồn về mình từ phía các nhân viên trong quán. Lần thứ 3 tôi quyết định mặc quần soóc cũ, áo phông hơi sờn và đi dép lê. Tôi đi bộ. Không ai để ý đến tôi. Bàn bẩn mặc kệ. Mãi mới có người mặt nặng như chì ra hỏi một câu: “Ăn gì”. Tôi có cảm giác mình là đi xin ăn chứ không phải đi mua bữa ăn.

Cũng vẫn là tôi. Vẫn con người ấy. Vẫn da thịt ấy. Điểm khác duy nhất là bộ quần áo trên người và phương tiện đi lại. Tôi vẫn trả tiền cho 3 bát phở của 3 lần bằng nhau. Không hơn, không kém một xu.

Một lần khác, tôi mặc quần bò, áo phông, đeo ba lô đạp xe đến showroom trưng bày sách kiêm phòng đọc miễn phí của công ty phố Tô Hiệu. Đang chuẩn bị bước vào để bắt đầu ngày làm việc thì có một bạn trẻ (chắc là sinh viên) xông đến “Chú cho cháu gặp thầy Hùng được không ạ". Tôi tươi cười: “Mình là Hùng đây mà”. Cậu sinh viên kia lắc đầu: "Dạ không, thầy Hùng là giám đốc Thái Hà Books và trước là phó giám đốc FPT cơ ạ”. Tôi vẫn kiên nhẫn: “Mình là Hùng đây mà bạn, chính mình đây mà”. Cậu thanh niên vẫn không tin: “Chú cứ đùa cháu. Thầy Hùng chuyên giảng về lãnh đạo và quản trị kinh doanh, đã đi học ở nhiều nước ngoài và có xe ôtô cơ ạ”.

Tôi vẫn kiên nhẫn nói rằng mình là Hùng và là người cậu cần gặp. Thế nhưng cậu sinh viên nhất quyết không chịu mà rằng: “Dạ, dạ không cháu muốn gặp thầy Hùng, thầy Hùng khác cơ ạ". “Trời đất, mình chính là Hùng đây, bạn có muốn gặp thì ta vào bên trong nói chuyện. Nếu không mình đi đây”, tôi nói. Còn cậu thanh niên thì trả lời: “Dạ không. Chú thì cháu không muốn gặp, cháu chỉ muốn gặp thầy Hùng thôi ạ”. Tôi mỉm cười, cưỡi xe đạp phóng đi. Vừa đi vừa nghĩ: Lạ thật, cậu sinh viên này cứ nghĩ ông giám đốc, ông tiến sĩ, ông tỷ phú là phải thế nào cơ chứ. Chẳng nhẽ những người như vậy họ không được quyền ăn mặc bình thường và sống giản dị hay sao.

Hình thức và nội dung là 2 vấn đề trong triết học và cuộc sống tôi đã được học và suy ngẫm trong nhiều năm qua, ngay từ khi còn là sinh viên những năm đầu giảng đường đại học bên Nga. Thường thì người ta đánh giá cao nội dung. Nội dung mới là quan trọng. Nội dung là bản chất của vấn đề. Hình thức bên ngoài không phải là thước đo giá trị bên trong của bất cứ ai.

Thường thì khi có nội dung tốt người ta sẽ tìm cách biến chuyển sang hình thức. Một câu nói nổi tiếng mà ai cũng vẫn nghe "Chiếc áo không làm nên thầy tu”. Tuy nhiên lại có những người khác thêm vào “Chẳng thầy tu nào không mặc áo lễ". Thầy tu mới chính là nội dung, còn áo lễ chỉ là hình thức.

Tuy nhiên trong một số ngành nghề, ở một số người thì dường như lại tập trung vào hình thức. Tôi đã từng đến thăm cháu một người bạn. Đến thăm khi cháu bị bệnh. Có đến nơi mới biết cháu thuê nhà quá khổ sở, học hành không đến nơi đến chốn, ăn nói thiếu văn mình. Tuy nhiên cháu vay tiền mua bằng được xe Attila, dùng đồ xịn, mỹ phẩm cao cấp. Có đến nơi mới biết cháu đang nợ như chúa chổm. Tôi ngạc nhiên vô cùng. Và cũng từ đó tôi mới biết rằng trong xã hội có một nhóm người rất quan tâm đến hình thức bên ngoài. Tôi cứ vẩn vơ nghĩ: Hình thức mà không có nội dung sẽ thành cái gì nhỉ?

Nội dung liệu có thể thoát ly hình thức? Và ngược lại hình thức có thể tách khỏi nội dung. Chúng tôi đã có rất nhiều cuộc tranh luận nổi lửa xung quanh vấn đề này: Cái nào quan trọng hơn? Nội dung hay hình thức?

Một người bạn tôi hiện nay là tổng giám đốc của một tập đoàn lớn. Dù có chức vụ cao và rất rất giàu có nhưng anh vẫn rất không thích mặc complet, không thích đi xe hơi. Anh luôn thích mặc áo phông, quần bò, đi dép quai hậu, đeo ba lô. Anh luôn cảm thấy thoải mái khi không bị mặc những bộ vest. Anh vẫn là ngôi sao sáng trong cả tập thể hàng chục nghìn người và tất cả những ai biết anh.

Các cụ ngày xưa đã nói “Tốt gỗ hơn tốt nước sơn”. Ai cũng biết. Tuy nhiên xã hội ngày nay đã thay đổi. Một bạn đồng nghiệp trẻ của tôi nói với tôi rằng, chúng tôi đã lạc hậu mất rồi. Ngày hôm nay hoặc là phải đổi lại thành “Nước sơn quan trọng hơn gỗ”. Bạn nói tiếp rằng câu hay nhất của thế kỷ XXI này phải là “Tốt gỗ, tốt cả nước sơn”.

Chắc bạn ấy đúng nhưng đối với tôi, gỗ vẫn là quan trọng. Có gỗ thật sự tốt rồi, sơn đâu có quan trọng đến vậy. Hay là tôi thuộc nhóm không bình thường?

Nguyễn Mạnh Hùng, Chủ tịch HĐQT kiêm Giám đốc Thái Hà Books

Thứ Bảy, 5 tháng 12, 2009

Xem Thống Kê Mới Virus [Giả dạng Folder.exe (trùng tên Folder)]. & Fix các thư mục bị làm ẩn.

Bước 1: "Tắt process của Virus"

Tải và chạy Process Approach.

Sau đó làm theo 2 hình dưới.


This image has been resized. Click this bar to view the full image. The original image is sized 823x371.


----------

Bước 2: Tìm xóa các mầm virus cùng file autorun.inf ở tất cả các ổ đĩa và Fix lỗi autorun để tránh nhiễm lại ngay khi ta truy cập các ổ đĩa.

Chạy XYplorer
Chọn từng ổ đĩa bên trái, ngó qua bên phải để xóa các file autorun.inf (xem hình)


Tiếp theo, vào Start, Run, gõ "Regedit" rồi enter

Trong chtrình Regedit, tìm tới khóa:

HKCU \ Software \ Microsoft \ Windows \ CurrentVersion \ Explorer \ MountPoints2

Xóa khóa MountPoint2 ở bên trái đi (bằng cách chọn khóa đó rồi nhấn Delete).


----------

Bước 3: Tìm xóa 2 file chạy của Virus. (Userinit.exe và System.exe)
Chú ý: phải đọc thật kĩ đường dẫn để tránh nhầm với file của hệ thống.

Vào C:\Windows\ , tìm xóa file Userinit.exe
Vào C:\Windows\System32\ , tìm xóa file System.exe

----------

Bước 4: Sửa lại giá trị của khóa Userinit trong Registry để đảm bảo cho lần vào Win sau không bị Logoff.
(bước này cực quan trọng không thể thiếu).

Vào C:\Windows\System32\ , kiểm tra xem còn file Userinit.exe không. (phải đảm bảo còn file này ở đây).

Vào Start, Run , gõ "Regedit" rồi enter.

Trong chtrình quản lý Registry, tìm tới khóa sau:

HKEY_LOCAL_MACHINE \ SOFTWARE \ Microsoft \ Windows NT \ CurrentVersion \ Winlogon

Rồi ngó qua bên phải, double click vào value Userinit, sửa giá trị thành C:\Windows\System32\Userinit.exe, (nếu ổ C: là ổ chứa Windows)

This image has been resized. Click this bar to view the full image. The original image is sized 824x589.


Để chắc chắn, bạn nên tải Autoruns này. Chạy nó. Xem giống như hình sau thì ổn.

This image has been resized. Click this bar to view the full image. The original image is sized 815x277.


----------

Bước 5: "Tìm xóa các mầm exe giả dạng Folder trùng tên" và "Phục hồi những Folders bị Virus giấu đi (làm ẩn)"

a) Tìm xóa mầm giả dạng Folder.exe:

Chạy XYplorer , mở bung chtrình ra toàn màn hình (Maximize), rồi thiết lập như hình dưới.

This image has been resized. Click this bar to view the full image. The original image is sized 908x549.


Sau khi Search ra tất cả các file .exe của của 1 ổ đĩa nào đó (ví dụ ổ E: như hình dưới), click vào tiêu đề cột SIZE để xếp các file giả dạng theo Size, và đương nhiên là chúng sẽ có cùng icon là hình Folder.

Chú ý 2 điểm này, xóa hết chúng đi.

This image has been resized. Click this bar to view the full image. The original image is sized 1060x804.


Thao tác tương tự cho các ổ đĩa khác (luôn cả USB) để xóa triệt để các mầm giả dạng.

b) Phục hồi lại các Folders bị Virus làm ẩn:

Dùng tool này để phục hồi . Phuc hoi Hidden File Folder.bat.


------------------

Lời cuối:

Hiện tại có rất nhiều loại Malware gây ra chuyện ẩn thư mục và giả dạng, nhưng tôi chỉ tạm đưa ra giải pháp cho riêng các biến thể thường gặp (system.exe & userinit.exe) để các bạn phần nào có cái nhìn bao quát hơn về vấn đề này.

Có 1 loại cũng giả dạng exe trùng tên thư mục nhưng không có Icon.

Nếu bạn cũng gặp trường hợp mất thư mục và có folder.exe giả dạng như trên nhưng lại không tìm thấy các file hoặc process như hướng dẫn trên, hãy báo cáo chính xác lên đây :
_ Thao tác không giống ở bước nào.
_ Tình trạng có gì khác không.
_ Có những process nào nghi ngờ.

Mình sẽ hướng dẫn , đồng thời cập nhật thêm vào bài hướng dẫn trên.

Ngoài ra, đọc thêm bài này để thiết lập cho máy tính và bổ sung 1 ít kiến thức tránh Virus.

Thứ Năm, 22 tháng 10, 2009

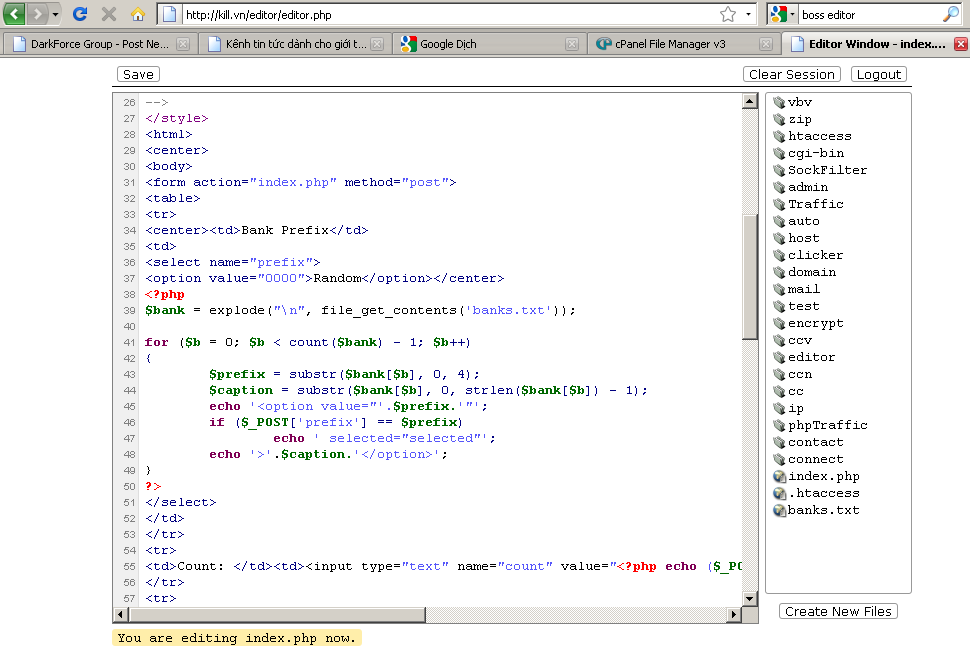
Project Nhỏ ( Editor Online )

Công dụng

Chỉnh sửa file và tạo file trên host . Không cần phải đăng nhập vào Host


Upload tất cả lên host
Sửa Pass và link trong file config.php

Download

http://www.mediafire.com/download.php?gtljeyt2xz2

Danh Bạ ( Hàng Độc )


Demo

Download

Bản Full ngày 20-10


Powered by VietNextCo . Plugin And Skin by Kusanghi


Thứ Sáu, 2 tháng 10, 2009

Ngày buồn nhất !

Thời gian trôi đi thật là nhanh thấm thoát anh và em yêu nhau đã 1 năm rồi , vượt qua bao nhiêu thăng trầm để có được như ngày hôm nay cũng như đã có với nhau bao nhiêu kỷ niệm . Tuy 1 năm chưa nhiều nhưng nó cũng đủ làm bao nhiêu đôi lứa yêu và hiểu nhau hơn > nhưng sao em lại ko hiểu anh vậy ? . Lần trước anh đã tha lỗi cho em rồi nhưng sao lần này em lại tái diễn ?
Em có biết anh phải suy nghĩ nhiều thế nào ko ? > chuyện của huynh anh + gia đình + công việc đổ lên đầu anh rồi em tự nhiên kêu chán với nản > hỏi thì em kêu tự nhiên chán ?

Đã thế em lại nhắn tin cho anh là em chán gia đình + chán người yêu ! > câu này anh nghe xong mà anh quá thất vọng vì em

Thôi anh ko còn tâm trạng gì để viết tiếp nữa > anh suy nghĩ nhiều quá mệt mỏi rồi
Anh tặng em vài câu này mà anh thấy hay nhất

Bạn chưa cần đến 3 giây để nói "I love you", chưa đến 3 phút để giải thích câu nói ấy, chưa đến 3 ngày để cảm nhận được ý nghĩa của nó , nhưng để chứng minh câu nói đơn giản ấy thì cả cuộc đời vẫn là chưa đủ.
Cũng như vậy: Chỉ cần thời gian một phút thì bạn đã có thể cảm thấy thích một người. Một giờ để mà thương một người. Một ngày để mà yêu một người. Nhưng mà bạn sẽ mất cả đời để quên một người . > Cũng như 1 câu nói phải xa nhau cả đời ?

Good bye my love !

Thứ Sáu, 21 tháng 8, 2009

Biệt Khúc Ngàn Thu

Bài hát này thân tặng anh strongbear , hanos > nghe bài này lại nhớ đến thấy giống hoàn cảnh của anh banmebynight với anh strongbear quá > nhưng bài này chỉ khác là chỗ ko cùng 1 hướng còn bọn anh là đi cùng hướng thôi > hãy cùng thưởng thức các bạn nhé !


Biệt Khúc Ngàn Thu

Trình bày: Duy Khánh ft Phi Trường

Link : http://mp3.zing.vn/mp3/nghe-bai-hat/Biet-Khuc-Ngan-Thu-Duy-Khanh-ft-Phi-Truong.IW6W7CCI.html

Lyrics: Biệt Khúc Ngàn Thu - Duy Khánh ft Phi Trường


Hoàng hôn đã buông dần , về phía cuối chân trời.
Tôi đưa tiễn anh lên đường.
Về nơi ấy xa xôi , tìm ánh sáng tương lai.
Hai ta cách xa nhau từ đây.

Đoàn tàu đã đi xa, về phía cuối sân ga.
Trông theo vẫy tay từ biệt.
Cầu chúc ở nơi kia, thật nhiều may mắn cho anh.
Mong sao chúng ta còn gặp nhau.

Ngày anh đã cất bước ra đi, trái tim tôi ôi sao nghẹn lời.
Cầu mong anh sẽ luôn yên bình.
Rồi sóng gió cũng sẽ qua đi , bước chân tôi mang theo hy vọng.
Về nơi tươi sáng trong màn đêm.

( Khi câu hát này ... được cất lên.
Anh và tôi đã ở hai con đường ... không cùng một hướng.
Nhưng tôi luôn mong vào 1 ngày nào đó .
Chúng ta sẽ cất lên lời ca...
...Biệt Khúc Tương Phùng... )

Bình minh đã lên rồi , ngàn tia nắng chen nhau.
Mong sao thấy anh quay trở về.
Tìm được thấy vinh quang và tìm được thấy tương lai.
Tôi luôn ước mong anh thành công.

Và tôi đã quay về , mọi gian khó qua rồi.
Sao tôi nói không lên lời.
Thật tôi cũng vui thay vì mọi gian khó đắng cay.
Hai ta vẫn luôn vai kề vai.

Ngày anh đã cất bước ra đi, trái tim tôi ôi sao nghẹn lời.
Cầu mong anh sẽ luôn yên bình.
Rồi sóng gió cũng sẽ qua đi , bước chân anh mang theo hy vọng.
Về nơi tươi sáng trong màn đêm.

Con đường ngày xưa vẫn đây
Nhưng lời ca
...Biệt Khúc Tương Phùng...
Vẫn giữ mãi trong tim kỷ niệm của tôi và anh


Thứ Tư, 19 tháng 8, 2009

[Hướng dẫn] Gửi FULL LOG để tìm diệt Malware kĩ hơn !!! (NEW) (có kèm Log HijackThis)

Giới thiệu:

Ngày nay, nhiều dòng Malware mới dễ dàng qua mặt những Antivirus mạnh bằng cách dùng kĩ thuật Rootkit.
Một số AntiVirus nổi tiếng có kèm chức năng tìm diệt Rootkit nhưng cũng chỉ ở mức vừa. Bởi thế, gặp những Malware dùng Rootkit mạnh sẽ gây khó khăn cho Antivirus. Antivirus lúc ấy chỉ bắt được đàn em lâu la của Malware (không được bảo vệ bởi rootkit).

Tôi mở topic này để hướng dẫn các bạn cách lấy được nhiều Log (thông tin) trong máy hơn, và chú trọng ở mảng Rootkit.
Từ bộ Log đồ sộ đó, nhiều khả năng sẽ thấy được Rootkit để trừ khử nó "bằng tay", làm nhẹ gánh cho Antivirus trong việc trừ khử Malware.

Tôi mạn phép xóa Topic "Lấy log HijackThis" bên kia, gộp chung qua bên này. Ai có nhã hứng với HijackThis.Log thì nó có ở file "log.txt" nằm trong thư mục Rsit của bộ log.

Thời gian để lấy Full Log này hơi lâu (khoảng gần nửa tiếng, nhưng thao tác ít, chỉ cần ngồi chờ thôi).
Bù lại sẽ có được bộ Log khá chi tiết.
Nếu ai thực sự quan tâm đến việc trừ khử triệt để Malware trong máy mình thì nên có bộ Log này.

-----------

Lưu ý: Trong suốt quá trình từ lúc bắt đầu lấy Full Log cho tới khi diệt Malware xong, yêu cầu các bạn không tự ý cài thêm Removal Tool hoặc Antivirus để cố gắng diệt Malware, vì có thể sẽ làm sai lệch thông tin một cách mà chúng tôi khó giải thích. Điều đó gây bất lợi cho việc tìm diệt chính xác và triệt để Malware trong máy bạn.

-----------

Dọn rác trước:

Tắt tất cả các chương trình trên các cửa sổ màn hình

1) Tải ATF Cleaner vào desktop
Chạy ATF-Cleaner.exe, chọn Select All, click Empty Selected.

2) Cài đặt Ccleaner
Chạy Ccleaner và click "Run Cleaner".

-----------

Bắt đầu lấy Full Log:

1) Tải MGtools.exe và save vào thư mục gốc của ổ đĩa cài hệ điều hành (thông thường là C:\ ) rồi chạy nó.
Khi chạy, nó hỏi gì thì cứ Yes - OK - Continue ...
Chạy xong (Finish), bạn upload file MGLogs.zip ở cùng ổ đĩa và đưa link lên đây.

2) Tải GetSystemInfo
Tắt tất cả các chương trình mà bạn đang dùng, chỉ chừa lại các chương trình về security (Antivirus,Firewall..)
Chạy file GetSystemInfo.exe, chọn Settings, chọn Maximum => OK => Create report.
Sau khi hoàn tất bạn upload file GetSystemInfo_*.zip ngay trên desktop của bạn lên host nào đó và đưa link lên đây.

3) Tải AVZ
Giải nén và chạy avz.exe, click chọn menu "File" => Database Update => Start.
Sau khi Update xong, trở lại màn hình chính của AVZ, click chọn tất cả các ổ đĩa trong máy bạn, click chọn "Copy suspicious files to Quarantine" và "Copy deleted files to 'Infected' folder" => click Start.
Ở folder AVZ4, bạn nén folder Quarantine và Infected (nếu có) , upload và gửi link lên đây .

4) Tải và chạy GMER.exe
Khi chạy, nếu Gmer hỏi bạn chọn NO. Sau đó thiết lập và làm theo như hình (ở hình chỉ chọn ổ C:\ vì ổ C:\ là ổ cài Win).


Scan xong thì click Save và đặt tên là "gmer.txt".
Upload file này và đưa link lên đây.

5) Tải vào Desktop và chạy RootRepeal.exe
Chọn tab Files, chọn Scan , chọn tiếp tất cả các ổ trong máy rồi OK.
Chạy xong,click Save report , save với tên RootRepeal.txt , upload và đưa link file này lên đây.

6) Tải vào Desktop và chạy DDS
Nén, Upload và đưa link 2 file DDS.txt , Attach.txt lên đây.

7) Tải vào Desktop và chạy RSIT
Chạy xong, nén 2 file info.txt và log.txt, upload và đưa link lên đây.

8) Tải vào Desktop và chạy SystemScan.exe
Chọn Scan Now.
Scan xong, upload và đưa link file *report.zip vừa được tạo ra lên đây.

---------

Nếu bạn nào cảm thấy máy ổn và chỉ muốn kiểm tra sơ thôi, thì chỉ cần làm bước 7 (trong ấy có kèm HijackThis.log).

Thứ Hai, 3 tháng 8, 2009

10 loại malware điển hình

Hiện nay, ngày càng có nhiều loại malware mới tinh vi hơn, độc hại hơn xuất hiện. Ai cũng có thể biết đến những tác hại mà malware gây ra, nhưng không phải ai cũng biết đến cách thức hoạt động của chúng. Bài viết này sẽ điểm ra 10 loại malware được cho là nguy hiểm nhất từ trước tới nay.

Dưới đây là một số thuật ngữ được sử dung jtrong bài viết:
  • Malware: là một phần mềm độc hại được viết ra chuyên để xâm nhập và phá hủy hệ thống máy tính mà người dùngkhông hề hay biết.
  • Malcode: là một mã lập trình độc hại được giới thiệu trong suốt giai đoạn phát triển của một ứng dụng phần mềm và thường liên quan tới số lượng malware.
  • Anti-malware: Bao gồm những chương trình chống lại malware, giúp bảo vệ, phát hiện và gở bỏ malware. Ứng dụng antivirus, anti-spyware và ứng dụng phát hiện malware là những ví dụ của anti-malware.
1. Virus

Virus máy tính là một malware có thể lây nhiễm nhưng phải dựa vào những phương tiện khác để phát tán. Một loại virus thật sự có thể lan tràn từ những máy tính bị nhiễm tới một máy tính chưa nhiễm bằng cách đính một mã vào file thực thi được truyền qua nhau. Ví dụ, một virus có thể ẩn trong một file PDF được đính vào một email. Hầu hết virus đều gồm có 3 thành phần sau:
  • Replicator: Khi kích hoạt chương trình chủ thì đồng thời virus cũng được kích hoạt, và ngay lập tức chúng sẽ phát tán malcode.
  • Concealer: Biện pháp virus sử dụng để lẩn tránh anti-malware.
  • Payload: Lượng malcode của một virus có thể được sử dụng để hủy chức năng của máy tính và phá hủy dữ liệu.
Một số mẫu virus máy tính gần đây gồm W32.Sens.A, W32.Sality.AM, và W32.Dizan.F. Hầu hết những phần mềm chống virus tốt sẽ gỡ bỏ virus khi chúng được đăng ký.

2. Sâu (Worm)

Sâu máy tính tinh vi hơn nhiều so với virus. Chúng có thể tự tái tạo mà không cần tới can thiệp của người dùng. Malware sẽ giống sâu hơn virus nếu sử dụng Internet để phát tán. Những thành phần chính của sâu bao gồm:
  • Penetration tool: Là malcode khai thác những lỗ hổng trên máy tính của nạn nhân để dành quyền truy cập.
  • Installer: công cụ thâm nhập giúp sâu máy tính vượt qua hệ thống phòng thủ đầu tiên. Lúc đó, installer đưa và chuyển thành phần chính của malcode vào máy tính của nạn nhân.
  • Discovery tool: Khi đã xâm nhập vào máy, sâu sử dụng cách thức để truy lục những máy tính khác trên mạng, gồm địa chỉ email, danh sách máy chủ và các truy vấn DNS.
  • Scanner: Sâu sử dụng một công cụ kiểm tra để xác định những máy tính mục tiêu mới trong penetration tool có lỗ hổng để khai thác.
  • Payload: Lượng malcode tồn tại trên mỗi máy tính của nạn nhân. Những malcode này có thể từ một ứng dụng truy cập từ xa hay một key logger được dùng để đánh cắp tên đăng nhập và mật khẩu của người dùng.
Thật không may loại malware này lại sinh sôi rất nhanh. Khởi đầu với sâu Morris vào năm 1988 và hiện nay là sâu Conficker. Hầu hết sâu máy tính có thể gỡ bỏ bằng chương trình quét malware, như MBAM hay GMER.

3. Backdoor

Backdoor giống với những chương trình truy cập từ xa mà chúng ta thường sử dụng. Chúng được coi như malware vì khi cài đặt mà không cần được cho phép, đây lcách mà tin tặc sử dụng, theo các phương thức sau:
  • Khai thác lỗ hổng trên máy tính mục tiêu.
  • Bẫy người dùng cài đặt backdoor thông qua một chương trình khác.
Sau khi được cài đặt, backdoor cho phép tin tặc toàn quyền kiểm soát từ xa những máy tính bị tấn công. Những loại backdoor, như SubSeven, NetBus, Deep Throat, Back Orifice và Bionet, đã được biết đến với phương thức này.

4. Trojan horse

Theo Ed Skoudis và Lenny Zelter, Trojan horse là một chương trình thoạt nhìn có vẻ hữu dụng nhưng trong nó lại ẩn chứa nhiều “tính năng” độc hại.

Trojan horse malware chứa đựng nhiều payload cản trở cài đặt và chạy chương trình, như ngăn cản malware nhận ra malcode. Một số kĩ thuật che giấu bao gồm:
  • Đổi tên malware thành những file giống với file bình thường trên hệ thống.
  • Cản trở cài đặt anti-malware để không thể thông báo vị trí của malware.
  • Sử dụng nhiều loại mã khác nhau để thay đổi đăng ký của malware nhanh hơn những phần mềm bảo mật.
Vundo là loại Trojan horse điển hình. Nó tạo ra nhiều quảng cáo popup để quấy rối những chương trình chống spyware, làm suy giảm khả năng thực thi của hệ thống và cản trở trình duyệt web. Đặc biệt, nó cản trở cài đặt chương trình quét malware trực tiếp đĩa CD.

5: Adware/spyware
  • Adware là phần mềm tạo ra trình đơn quảng cáo popup mà không có sự cho phép của người dùng. Adware thường được cài đặt bởi một thành phần của phần mềm miễn phí. Ngoài việc làm phiền, adware có thể làm giảm đáng kể sự thực thi của máy tính.
  • Spyware là một phần mềm thực hiện đánh cắp thông tin từ máy tính mà người dùng không hề hay biết. Phần mềm miễn phí thường có rất nhiều spyware, vì vậy trước khi cài đặt cần đọc kĩ thỏa thuận sử dụng. Một trường hợp đáng chú ý nhất về spyware liên quan tới vụ tai tiếng chống copy đĩa CD BMG của Sony.
Đa số những chương trình chống spyware tốt sẽ nhanh chóng tìm ra và gỡ bỏ adware/spyware khỏi máy tính. Bạn cũng nên thường xuyên xóa những file tạm, cookies và history từ chương trình trình duyệt Web.

Malware stew

Cho đến nay, tất cả các loại malware được biết đến đều khá khác nhau, giúp có thể phân biệt từng loại. Tuy nhiên, loại malware stew này không giống như vậy. Những người viết nó đã nghiên cứu làm thể nào để kết hợp những đặc tính tốt nhất của nhiều loại malware khác nhau để nâng cao khả năng của nó.

Rootkit là một ví dụ điển hình của loại malware này, nó gồm các đặc tính của một Trojan horse và một Backdoor. Khi được sử dụng kết hợp, tin tặc có thể giành quyền kiểm soát máy tính từ xa mà không bị nghi ngờ.

Rootkits

Rootkit là loại hoàn toàn khác biệt, chúng thường sửa đổi hệ điều hành hiện thời thay vì bổ sung những phần mềm ở mức ứng dụng mà những loại malware khác thường làm. Điều này rất nguy hiểm bởi vì những chương trình chống malware sẽ rất khó phát hiện được chúng.

Có nhiều loại rootkits, trong đó có 3 loại được cho là nguy hiểm nhất, gồm: user-mode, kernel mode và firmware rootkits.

6. User-mode rootkits

User-mode gồm những đoạn mã giới hạn truy cập vào tài nguyên phần mềm và phần cứng trên máy tính. Hầu hết những mã chạy trên máy tính sẽ chạy trên chế độ user-mode. Vì truy cập bị giới hạn nên những phá hủy trong user-mode là không thể phục hồi.

User-mode rootkit chạy trên máy tính với quyền admin. Điều đó có nghĩa:
  • User-mode rootkits có thể thay đổi tiến trình, file, ổ hệ thống, cổng mạng và thậm chí là dịch vụ hệ thống.
  • User-mode rootkit tự duy trì cài đặt bằng cách sao chép những file yêu cầu vào ổ cứng máy tính và tự động khởi chạy mỗi khi hệ thống khởi động.
Hacker Defender là một user-mode rootkit điển hình. Loại rootkit này và nhiều loại khác bị phát hiện và gở bỏ bởi ứng dụng nổi tiếng của Luckily Mark Russinovich.

7. Kernel-mode rootkits

Kernel-mode gồm những mã hủy giới hạn truy cập vào mọi tài nguyên phần cứng và phần mềm trên máy tính. Kernel-mode thường được dùng để lưu trữ những chức năng tin cậy nhất của hệ điều hành. Những hủy hoại trong kernel-modecũng không thể phục hồi.

Từ khi rootkit chạy trong chế độ user-mode bị phát hiện và gỡ bỏ, những người lập trình rootkit đã thay đổi tư duy và phát triển kernel-mode rootkit. Kernel-mode có nghĩa là rootkit được cài đặt đồng mức với hệ thống và những chương trình phát hiện rootkit. Vì vậy rootkit có thể làm cho hệ thống không còn đáng tin cậy nữa.

Không ổn định là một dấu hiệu sa sút của hệ thống một kenel-mode rootkit gây ra, thậm chí dẫn đến những hủy hoại không rõ nguyên nhân hay treo màn hình. Lúc đó, bạn nên thử GMER, một trong số ít công cụ gỡ bỏ rootkit có thể tin cậy, để chống lại kernel-mode rootkit như Rustock.

8. Firmware rootkits

Firmware rootkit là loại rootkit cài đặt tinh vi vì những người phát triển loại rootkit này đã nghiên cứu phương pháp lưa trữ malcode của rootkit trong firmware. Mọi firmware đều có thể bị thay đổi, từ mã vi xử lý cho tới firmware của khe cắm mở rộng. Điều đó có nghĩa:
  • Khi tắt máy, rootkit ghi malcode hiện thời vào những firmware khác nhau.
  • Khi khởi động lai máy tính rootkit cũng tự thực hiện cài đặt lại.
Thậm chí, nếu một chương trình phát hiện và gỡ bỏ được firmware rootkit, thì lần khởi động máy tính sau, firmware rootkit này vẫn xuất hiện hoạt động trở lại bình thường.

9. Malicious mobile code (Mã độc di động – MMC)

MMC nhanh chóng trở thành phương pháp cài đặt malware vào máy tính hiệu quả nhất. Chúng có thể:
  • Chiếm quyền máy chủ từ xa.
  • Di chuyển trong mạng.
  • Tải và cài đặt trên một hệ thống cục bộ
MMC gồm Javascript, VBScript, ActiveX Controls và Flash Animations. Mục đích chính rất dễ nhận ra của MMC là cách thức hoạt động, nó làm nội dung trang của trình duyệt web trở nên tương tác hơn.

Tại sao MMC lại độc hại? Vì việc cài đặt nó không cần đến sự cho phép của người dùng và gây hiểu lầm cho nguời dùng. Ngoài ra nó thường là bước đệm cho một cuộc tấn công kết hợp giống như công cụ xâm nhập mà Trojan horse malware sử dụng. Sau đó tin tặc có thể tiến hành cài đặt thêm nhiều malware.

Cách tốt nhất để chống lại MMC là luôn cập nhật hệ thống và tất cả chương trình phụ.

10. Blended threat (Mối đe dọa hỗn hợp)

Malware được cho là một blended threat khi nó gây ra những tổn hại lớn và phát tán nhanh chóng thông qua những phần kết hợp của nhiều malcode có mục tiêu riêng. Blended threat xứng đáng là mối lo ngại đặc biệt vì nhiều chuyên gia bảo mật cho rằng chúng là “những chuyên gia trong công việc của chúng”. Một blended threat điển hình có thể:
  • Khai thác và tạo ra nhiều lỗ hổng.
  • Sử dụng nhiều phương thức tái tạo khác nhau.
  • Tự động chạy mã hủy can thiệp của người dùng.
Ngoài ra, blended threat malware có thể gửi một email dạng HTML nhúng Trojan horse cùng với một file PDF đính kèm chứa một loại Trojan horse khác. Một số loại blended threat khá quen thuộc là Nimda, CodeRed và Bugbear. Để gỡ bỏ blended threat khỏi máy tính cần đến nhiều chương trình chống malware, cũng như sử dụng chương trình quét malware được cài đặt chạy trực tiếp từ đĩa CD.
Xian (Theo TechRepublic)

Chủ Nhật, 2 tháng 8, 2009

Cách sử dụng ardamax keylogger và cách diệt

Bước đầu tiên là tạo con keylog ardamax keylogger > tấn công victim


Khi send cho victim rồi giờ chỉ ngồi chờ log thôi


Bước 2 : Chui vào hang cọp để bắt cọp nào )


Bình thường anh em nháy chuột phải vào thanh toolsbar bên dưới

Chọn > nháy chuột phải vào


anh em có thể thấy ko nhìn đc process của nó chạy trong task manager

Sau khi anh em vào Start > chọn run > gõ cmd >> gõ lệnh tasklist anh em sẽ thấy process sau của con keylog


Muốn kill con keylog này trước tiên anh em phải kill process của nó đang chạy bằng lệnh đơn giản như sau

Quote:
taskkill /f /im "tên tiến trình virus"
taskill /f /pid " số tiến trình của virus "
Ví dụ ở đây process của con keylog này là jcot.exe
Và pid của nó là 324 >> anh em làm theo 2 cách sau

1 là taskill theo process 2 là taskill theo số )

Quote:
taskill /f /im jcot.exe
Hoặc
Quote:
taskkill /f /pid 324
Bước cuối cùng là nhổ cỏ tận gốc thì anh em xem hình sau đây mà xóa hết tàn dư của chúng


Các soft sử dụng

Quote:

http://www.4shared.com/file/106966873/f531ec18/ardamax_keylogger_31.html
http://www.4shared.com/file/106972642/11871ca0/Sandboxie_324.html
Giờ chuẩn bị quay lại virus nghịch tý nhưng giờ mình lại thích về trojan >> các bạn nào có trojan ( keylog ) nào ngon ngon thì send qua mail cho mình nhé !
Mail của mình là : FLobg88@banbeit.com

Theo cách trên 1 phần bạn có thể kiểm soát file nghi là keylog của người khác send cho mình xem có ám khí gì ko bằng sandboxie )

Cảm ơn các bạn đã ghé thăm topic

Writing by Flobg88 >> member of Deface Virus TEAM